
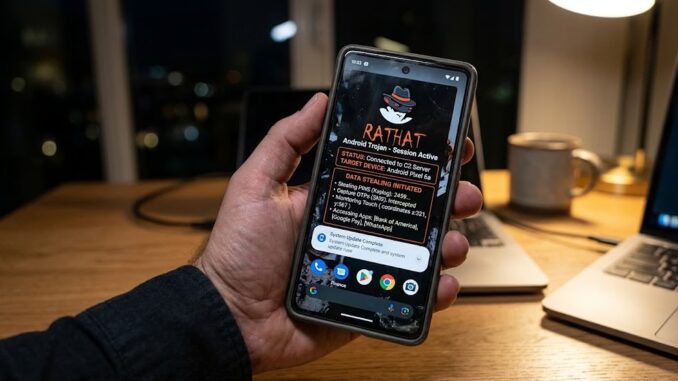
RatHat: Malware Android Berbasis AI yang Bisa Curi PIN dan Login Perbankan Anda
Penyebab HP Android Anda Bisa Dikendalikan dan Dicuri Datanya oleh Malware RatHat
Penyedia layanan keamanan siber Zimperium menemukan ancaman berbahaya baru pada sistem Android bernama RatHat. Malware ini memanfaatkan teknologi kecerdasan buatan (Generative AI) untuk mengambil alih kendali HP secara mendalam. Jika berhasil masuk, RatHat dapat mencuri informasi login aplikasi perbankan, menyadap kode OTP, hingga membaca posisi sentuhan jari di layar untuk merekonstruksi PIN dan pola pembuka HP.
Bagaimana Malware RatHat Masuk ke HP?
RatHat disebarkan melalui teknik manipulasi psikologis (social engineering), seperti pesan singkat (SMS) phishing, iklan palsu, serta situs unduhan pihak ketiga. Aplikasi berbahaya ini biasanya menyamar sebagai software populer, seperti aplikasi streaming atau peramban Google Chrome.
Setelah pengunduhan berkas APK secara manual di luar toko resmi, malware akan meminta pengguna mengaktifkan layanan Aksesibilitas (Accessibility Service). Izin ini dimanfaatkan oleh RatHat untuk membaca tampilan layar dan berinteraksi dengan sistem tanpa sepengetahuan pemilik HP.
Peran AI dalam Peretasan
Setelah menguasai izin aksesibilitas, RatHat mengaktifkan mode Developer Options dan Wireless Debuggingsecara otomatis. Malware ini kemudian membaca kode pasangan ADB (Android Debug Bridge) yang muncul di layar dan menghubungkan HP ke sistem peretas.
Dalam prosesnya, RatHat mengirimkan data tampilan antarmuka HP ke asisten Generative AI. Teknologi AI ini membantu malware mengidentifikasi letak tombol di layar, membaca teks yang muncul, dan menentukan kapan harus menggeser (scroll) layar secara dinamis.
Metode Pencurian Data Perbankan
RatHat dapat memantau aplikasi keuangan yang dibuka oleh pengguna. Ketika aplikasi perbankan atau dompet digital diakses, malware akan menampilkan layar buatan (layar palsu) di atas aplikasi asli untuk memancing pengguna memasukkan kredensial login.
Selain menangkap SMS dan notifikasi berisi kode OTP atau autentikasi dua faktor (2FA), RatHat juga merekam koordinat sentuhan jari. Dengan mencocokkan letak ketukan jari pada papan tombol (keypad), malware dapat mengetahui PIN dan pola kunci meskipun angka PIN disembunyikan oleh sistem keamanan Android.
Ketahanan Malware Terhadap Penghapusan
RatHat dirancang agar sulit dihapus. Saat pengguna mencoba meretas atau menghapus aplikasi tersebut (uninstall), malware dapat membatalkan proses dan menampilkan pesan kesalahan (error) palsu dari Google Play Store.
Bahkan jika aplikasi utamanya berhasil dihapus, RatHat telah menjalankan layanan latar belakang tersendiri yang mampu mengunduh dan memasang kembali aplikasi berbahaya tersebut beserta izin aksesnya.
Tanggapan Resmi dari Google
Pihak Google menyatakan bahwa hasil pemindaian saat ini menunjukkan tidak ada aplikasi berbaya yang memuat malware RatHat di dalam Google Play Store. Pengguna Android juga terlindungi secara otomatis dari varian malware yang dikenal melalui fitur Google Play Protect yang aktif secara default.
Panduan Mengamankan HP Android dari RatHat
- Hanya Unduh Aplikasi dari Google Play Store
Hindari menginstal berkas APK yang didapat dari tautan SMS, iklan internet, atau situs yang tidak dikenal.
- Batasi dan Periksa Izin Aksesibilitas (Accessibility)
Periksa menu Pengaturan (Settings) > Aksesibilitas (Accessibility). Matikan izin aksesibilitas bagi aplikasi yang tidak Anda kenal atau tidak memerlukan fitur tersebut.
- Matikan Fitur Wireless Debugging
Pastikan opsi Wireless Debugging di dalam Developer Options selalu dalam kondisi nonaktif.
- Aktifkan Google Play Protect
Buka aplikasi Google Play Store > ketuk profil akun > Play Protect > Pengaturan, lalu pastikan opsi Scan apps with Play Protect dalam keadaan aktif.
- Gunakan Fitur Android Advanced Protection
Aktifkan fitur ini melalui menu Pengaturan > Keamanan & Privasi > Advanced Protection untuk memblokir pemasangan aplikasi dari sumber tak dikenal secara otomatis.
- Perbarui Sistem Operasi dan Aplikasi Secara Berkala
Selalu perbarui sistem Android dan aplikasi untuk menutup celah keamanan yang ada.
- Waspadai Pesan Teks dan Tautan Mencurigakan
Jangan mengklik tautan dari pesan teks (SMS) tidak dikenal yang meminta Anda memperbarui atau memasang aplikasi tertentu.
- Lakukan Factory Reset Jika Terinfeksi
Karena RatHat meninggalkan komponen tersembunyi yang persisten di dalam sistem, tindakan pembersihan paling aman jika HP terbukti terinfeksi adalah melakukan Factory Reset (Kembalikan ke Setelan Pabrik), bukan sekadar menghapus aplikasinya secara biasa.
Baca Juga:iPhone Duo Resmi Dirilis: HP Lipat Pertama Apple Pakai Chip A20 Pro
Leave a Reply