
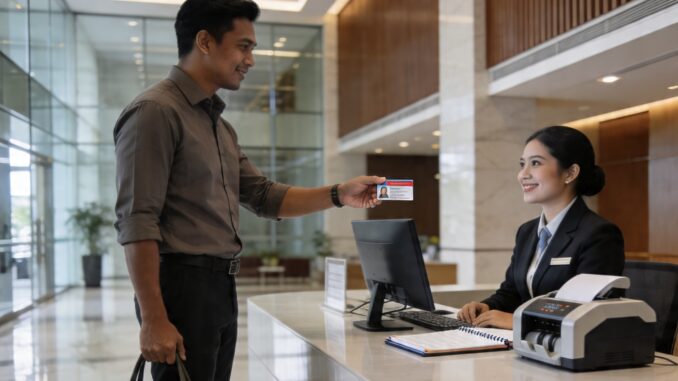
Kebiasaan menyerahkan KTP saat masuk gedung berpotensi melanggar UU Perlindungan Data Pribadi. Simak penjelasan ahli dan risikonya.
JOSS.CO.ID – Aktivitas menyerahkan kartu identitas seperti KTP di meja front office saat memasuki gedung kerap ditemui di berbagai tempat. Langkah tersebut bahkan menjadi prosedur wajib di sejumlah lokasi, mengingat pengunjung tidak akan diizinkan masuk jika tidak membawa atau menyerahkan identitas.
Namun, tahukah Anda? Praktik tersebut ternyata berpotensi melanggar prinsip perlindungan data pribadi. Hal itu diungkapkan oleh Peneliti Lembaga Studi & Advokasi Masyarakat (ELSAM), Parasurama Pamungkas.
“Nah, pengumpulan data pribadi yang sebenarnya tidak relevan dengan aktivitas yang kita lakukan, seperti masuk tower, kemudian daftar akun, itu merupakan sebenarnya ketidakpatuhan pengontrolan terhadap prinsip-prinsip pelindungan data pribadi,” kata Parasurama kepada CNBC Indonesia, beberapa saat lalu.
Parasurama menjelaskan, pengumpulan data seperti KTP sering kali tidak memenuhi prinsip dasar perlindungan data. Salah satu poin penting adalah tujuan pengumpulan data yang harus jelas, terbatas, dan relevan.
Menurutnya, banyak pengendali data belum memenuhi unsur keabsahan dalam pengelolaan data pribadi. Data yang dikumpulkan tidak selalu berkaitan langsung dengan tujuan, bahkan berpotensi digunakan untuk kepentingan lain.
Indonesia sendiri telah memiliki regulasi melalui Undang-Undang Pelindungan Data Pribadi sejak 2022. Aturan ini mengatur hak masyarakat atas data pribadi serta memberikan sanksi bagi pihak yang lalai dalam melindungi data.
Namun, implementasi aturan tersebut masih belum optimal. Pemerintah hingga kini belum membentuk badan pengawas pelindungan data pribadi, padahal seharusnya sudah berdiri paling lambat 17 Oktober 2024.
“Kemudian menggunakannya untuk tujuan lain, dan dia juga kehilangan dasar hukumnya untuk melanjutkan atau memproses data-data yang tidak relevan tadi,” ujarnya.
Parasurama menilai, pengelola gedung seharusnya mencari alternatif sistem keamanan yang tidak berisiko terhadap privasi masyarakat. Selain itu, perlu ada opsi bagi pengunjung agar tetap bisa mengakses gedung tanpa harus menyerahkan data sensitif.
Ia menegaskan bahwa prinsip privasi seharusnya diterapkan sejak awal atau by design dalam setiap sistem pengelolaan akses.
“Nah, itu sebenarnya merupakan bagian dari pelanggaran data, perlindungan data pribadi. Karena ini sama hal dengan platform digital ya, bagaimana kita bisa menikmati platform yang tidak ada ads dengan membayar misalnya gitu,” jelas dia.
Sementara itu, Pakar Keamanan Siber dari Vaksincom, Alfons Tanujaya, menyoroti aspek teknis dari penggunaan KTP dan selfie sebagai alat identifikasi.
Ia menyebut, metode tersebut sebenarnya bukan standar identifikasi resmi yang diakui oleh Dukcapil. Selain itu, keamanan data sangat bergantung pada bagaimana pengelola menyimpan dan melindungi data tersebut.
“Lalu apakah itu aman atau tidak ya tergantung lah pengelola datanya, bagaimana dia menyimpan data itu. Kalau dia tidak menyimpan dengan aman ya kalau data bocor ya selesai juga,” kata Alfons.
“Yang tidak selesai juga akan bocor datanya gitu loh. Beserta fotonya, mukanya, selfienya, yang tinggal dikerjain pakai AI kan, dipermak lagi,” tandas dia.
Kasus ini menjadi pengingat penting bagi masyarakat untuk lebih waspada dalam menyerahkan data pribadi, serta bagi pengelola gedung untuk menerapkan sistem keamanan yang tidak mengorbankan privasi.
Leave a Reply