
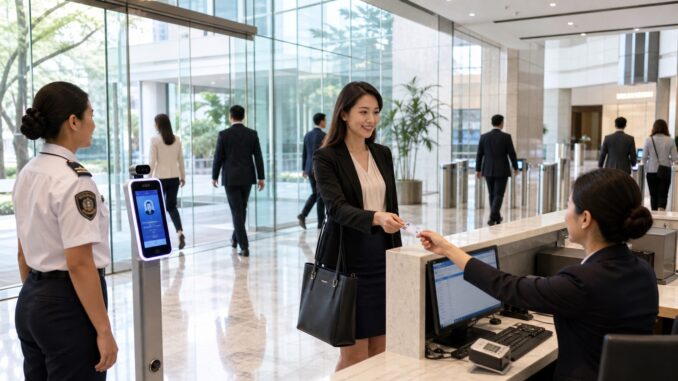
Prosedur serahkan KTP dan foto wajah saat masuk gedung dinilai merupakan pelanggaran UU Pelindungan Data Pribadi. Simak penjelasan ahli dan risikonya.
JOSS.CO.ID – Pengunjung gedung perkantoran atau fasilitas umum sering kali diminta menyerahkan KTP dan difoto wajahnya sebagai bagian dari prosedur keamanan. Praktik ini sudah umum terjadi di berbagai tempat, mulai dari kantor hingga area publik tertentu.
Namun, di balik kebiasaan tersebut, muncul kekhawatiran terkait perlindungan data pribadi. Prosedur ini dinilai tidak sepenuhnya sesuai dengan prinsip perlindungan data yang telah diatur dalam undang-undang.
Dinilai Melanggar Prinsip Perlindungan Data
Peneliti Lembaga Studi & Advokasi Masyarakat (ELSAM), Parasurama Pamungkas, menilai bahwa pengumpulan data seperti KTP dan foto wajah tidak selalu relevan dengan tujuan akses masuk gedung.
“Nah, pengumpulan data pribadi yang sebenarnya tidak relevan dengan aktivitas yang kita lakukan, seperti masuk tower, kemudian daftar akun, itu merupakan sebenarnya ketidakpatuhan pengontrolan terhadap prinsip-prinsip pelindungan data pribadi,” kata Parasurama kepada CNBC Indonesia, beberapa waktu lalu.
Ia menjelaskan bahwa praktik tersebut dapat dikategorikan sebagai pelanggaran karena tidak memenuhi prinsip dasar, terutama terkait tujuan pengumpulan data yang harus terbatas dan relevan.
Selain itu, pengendali data dinilai tidak memiliki dasar hukum yang kuat jika data digunakan di luar tujuan awal.
“Kemudian menggunakannya untuk tujuan lain, dan dia juga kehilangan dasar hukumnya untuk melanjutkan atau memproses data-data yang tidak relevan tadi,” ujarnya.
UU PDP Sudah Ada, Tapi Implementasi Lemah
Indonesia sebenarnya telah memiliki Undang-Undang Pelindungan Data Pribadi (UU PDP) sejak tahun 2022. Regulasi ini mengatur hak masyarakat atas data pribadi serta memberikan ancaman sanksi bagi pihak yang lalai.
Namun, implementasinya masih belum optimal. Salah satu kendalanya adalah belum terbentuknya badan pengawas perlindungan data pribadi yang seharusnya sudah berdiri paling lambat 17 Oktober 2024.
Kondisi ini membuat pengawasan terhadap praktik pengumpulan data di lapangan masih lemah.
Pengelola Gedung Diminta Cari Alternatif
Parasurama menegaskan bahwa pengelola gedung seharusnya mencari metode lain yang lebih aman tanpa harus mengumpulkan data sensitif seperti KTP atau foto wajah.
Ia juga menekankan pentingnya memberikan opsi kepada masyarakat agar tetap bisa mengakses fasilitas tanpa harus menyerahkan data pribadi berisiko tinggi.
“Nah, itu sebenarnya merupakan bagian dari pelanggaran data, perlindungan data pribadi. Karena ini sama hal dengan platform digital ya, bagaimana kita bisa menikmati platform yang tidak ada ads dengan membayar misalnya gitu,” jelas dia.
Risiko Kebocoran Data dan Penyalahgunaan AI
Dari sisi keamanan, Pakar Keamanan Siber Vaksincom, Alfons Tanujaya, mengingatkan bahwa KTP dan foto selfie bukan alat identifikasi resmi menurut Dukcapil.
Ia menekankan bahwa keamanan data sangat bergantung pada bagaimana pengelola menyimpan dan melindungi data tersebut.
“Lalu apakah itu aman atau tidak ya tergantung lah pengelola datanya, bagaimana dia menyimpan data itu. Kalau dia tidak menyimpan dengan aman ya kalau data bocor ya selesai juga,” kata Alfons.
Lebih lanjut, ia mengingatkan potensi penyalahgunaan data jika terjadi kebocoran, termasuk manipulasi menggunakan teknologi kecerdasan buatan.
“Yang tidak selesai juga akan bocor datanya gitu loh. Beserta fotonya, mukanya, selfienya, yang tinggal dikerjain pakai AI kan, dipermak lagi,” tandasnya.
Leave a Reply